

Active Directory Health Check und Entra-ID-Analyse
Der Active Directory Health Check von cosoweb zeigt, wo Ihr Active Directory und Ihr Entra-Tenant stehen – und was zuerst zu tun ist. Ein eigenes, rein lesendes Analysewerkzeug erfasst beide Verzeichnisse in einem Durchgang; die Befunde werden gegen anerkannte Härtungsvorgaben bewertet und in einen priorisierten Maßnahmenplan übersetzt. Ausgewertet vom Architekten, der die Maßnahmen anschließend auch umsetzen kann.
Auf einen Blick
- Rein lesend: Die Analyse ändert nichts an Verzeichnis, Tenant oder Gruppenrichtlinien.
- In Ihrer Umgebung: Sie läuft mit einem gewöhnlichen Domänenkonto – ohne Installation, ohne Agenten.
- AD und Entra ID gemeinsam: einschließlich der hybriden Abhängigkeiten zwischen beiden.
- Ergebnis: Bericht mit Risiko-Score, Reifegrad, priorisierten Befunden und Maßnahmenplan.
- Ehrlich bewertet: Was nicht geprüft werden konnte, steht als „nicht prüfbar“ im Bericht – nicht als „in Ordnung“.
Was ist ein Identity Health Check?
Ein Identity Health Check ist eine strukturierte Bestandsaufnahme der Identitätsinfrastruktur: Konten, Gruppen, Berechtigungen, privilegierte Zugänge, Gruppenrichtlinien, Zertifikatsdienste und die Konfiguration von Microsoft Entra ID. Er beantwortet drei Fragen: Wo steht die Umgebung heute? Welche Befunde sind kritisch? In welcher Reihenfolge werden sie sinnvoll abgearbeitet?
Der Health Check ist ein Konfigurations-Audit, kein Penetrationstest. Bewertet wird die Konfiguration gegen Best Practices und Härtungsvorgaben, nicht die tatsächliche Ausnutzbarkeit.
Wann ein Health Check sinnvoll ist
- Vor einer Prüfung durch Revision, Aufsicht, ISO 27001 oder DORA: Sie kennen die Befunde, bevor andere sie finden.
- Nach einem Audit mit offenen Feststellungen: Die Abarbeitung wird strukturiert und nachweisbar.
- Vor Migration, Konsolidierung oder IAM-Anbindung: Die Datenlage im AD entscheidet über Aufwand und Risiko.
- Bei Übernahme oder Wechsel des Betriebs: wenn ein Dienstleister wechselt oder Verantwortung neu verteilt wird.
- Als regelmäßige Standortbestimmung: Fortschritt und neue Abweichungen werden sichtbar.
Was geprüft wird
- Konten und Aktivität: inaktive Benutzer und Computer, ermittelt aus AD und Entra ID gemeinsam; Dienstkonten; UPN- und Synchronisationsbefunde; Lizenzen auf inaktiven Konten.
- Gruppen und Berechtigungen: Verschachtelung, Zirkelbezüge, Token-Größe, Verwendung jeder Gruppe, Delegationen auf Organisationseinheiten.
- Privilegierte Zugänge: wer effektiv Tier-0-Rechte hat – über Mitgliedschaften, Objektrechte, OU-Kontrolle und GPO-Bearbeitung; Adminkonten; Angriffspfade zu Tier 0; optional lokale Administratoren auf Servern.
- Härtung: Kennwortrichtlinien, Kerberos-Delegation und angreifbare Kontoeinstellungen, Protokoll-Härtung, Gruppenrichtlinien gegen Sollwerte, Betriebssysteme ohne Herstellersupport.
- Gruppenrichtlinien: wirkungslose und doppelte GPOs, Konflikte, Verknüpfungen, Vererbung.
- Zertifikatsdienste und Forest: Vorlagen und Rechte der AD-Zertifikatsdienste, Vertrauensstellungen, SIDHistory, Replikation, Alter der AD-Sicherung.
- Microsoft Entra ID: Conditional Access mit aufgelösten Ausnahmen, Rollen und PIM, MFA-Registrierung, Anwendungen mit hohen Berechtigungen, Gäste, Geräte, Tenant-Einstellungen, hybride Kontrollpfade.
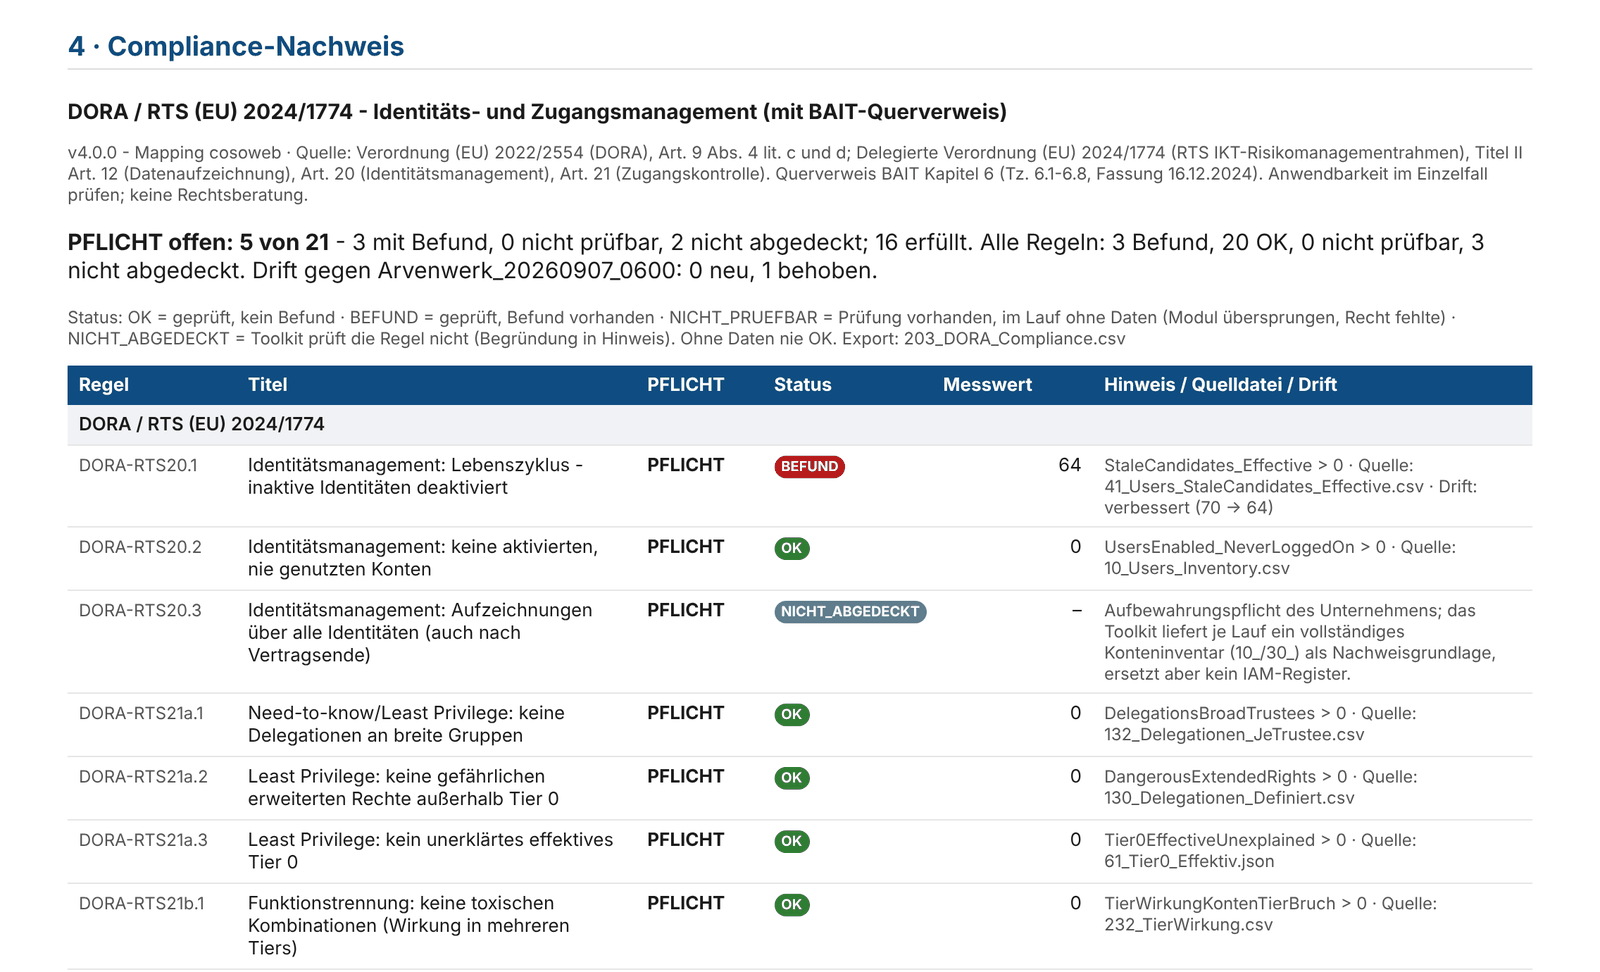
- Compliance-Abgleich: BSI IT-Grundschutz (APP.2.2, ORP.4), DORA (IAM-relevante Anforderungen), Auszug CIS-Benchmark; eigene Baselines lassen sich hinterlegen.
Was Sie erhalten
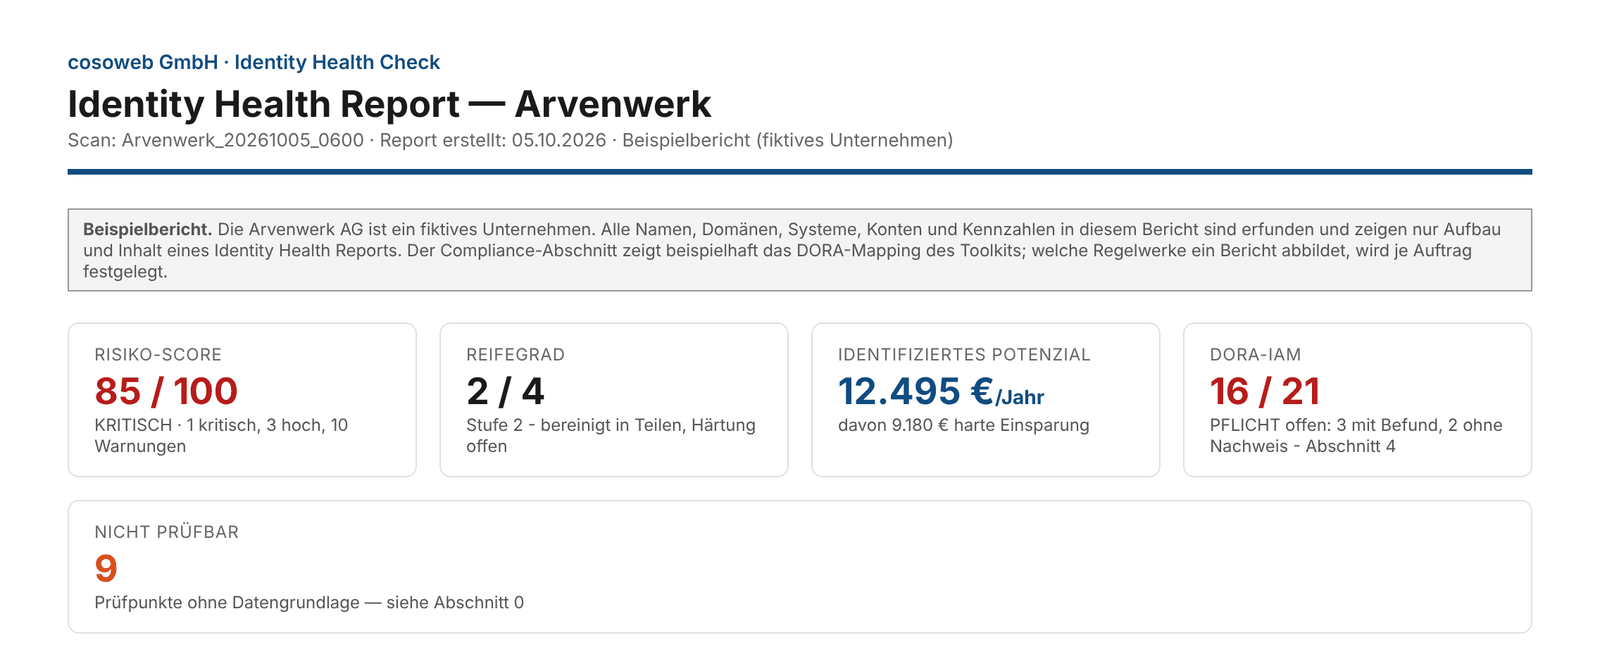
- Bericht (HTML, druckfähig) mit Management-Zusammenfassung: Risiko-Score 0–100, Reifegrad 0–4, die kritischen Befunde auf einen Blick.
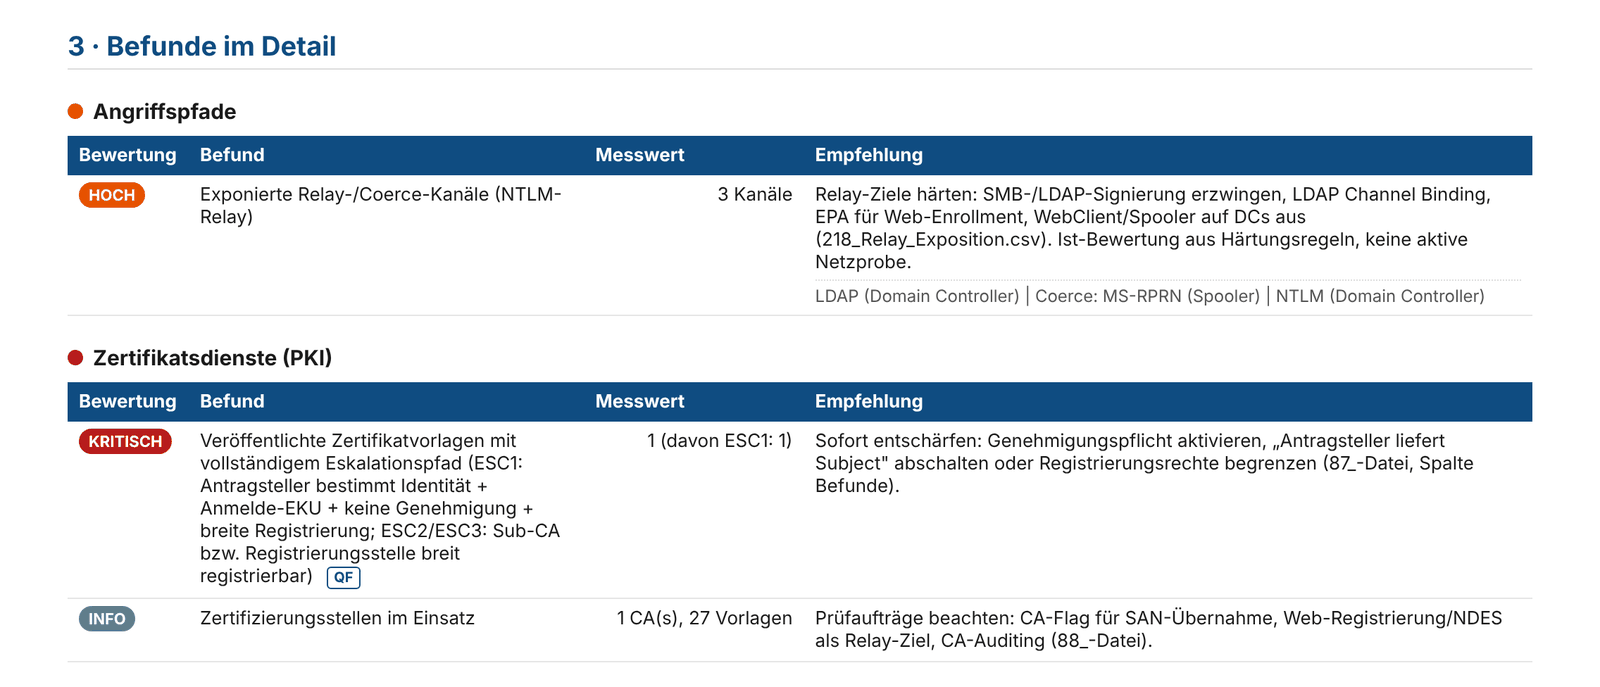
- Befunde je Kategorie mit Schweregrad, Messwert und konkreter Empfehlung; Sofortmaßnahmen gesondert markiert.
- Wertrechner: wo Kosten entstehen – Lizenzen auf inaktiven Konten, erweiterte Sicherheitsupdates für Server ohne Herstellersupport, Pflege wirkungsloser Gruppenrichtlinien – mit offengelegten Formeln und Annahmen.
- Rohdaten als CSV für eigene Auswertungen und Nachweise.
- Maßnahmenplan kurz-, mittel- und langfristig, besprochen in einem Ergebnistermin mit IT-Leitung und Betrieb.
Beispielbericht
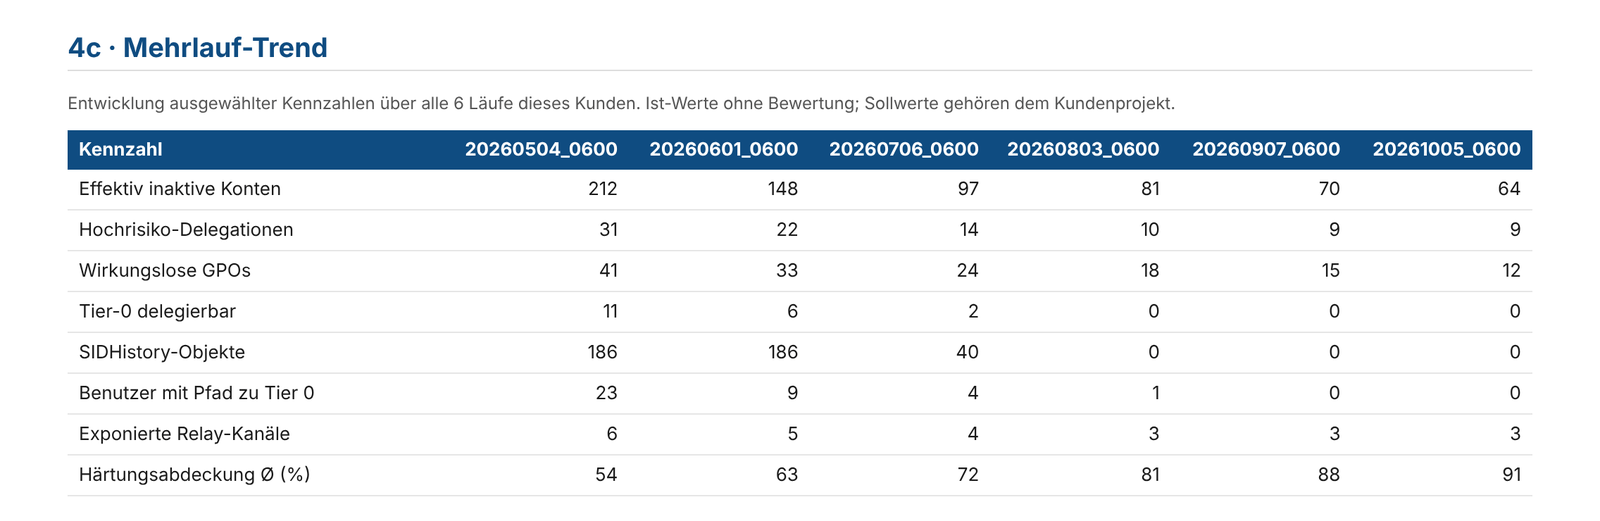
Der Beispielbericht zeigt Aufbau und Detailtiefe eines Berichts am Beispiel der fiktiven Arvenwerk AG: eine hybride Umgebung aus Active Directory und Entra ID mit rund 1.500 Benutzerkonten. Alle Namen, Systeme und Kennzahlen sind erfunden. Ein Klick auf eine Abbildung öffnet sie in voller Größe.
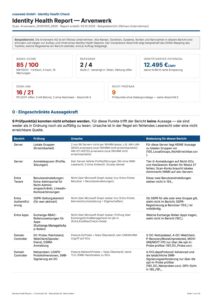
Vollständiger Beispielbericht als PDF
24 Seiten, 0,6 MB: Executive Summary, alle Befunde, Kennzahlen, Angriffsflächen-Matrix, Compliance-Nachweis und Roadmap.
Ablauf
- Erstgespräch (kostenfrei): Umfang mit Domänen und Tenant, regulatorischer Rahmen, Zeitplan. Danach erhalten Sie ein Festpreisangebot.
- Freigabe: Ihre IT-Sicherheit und Ihr Datenschutz erhalten vorab Sicherheitsdatenblatt und Quelltext. Festgelegt werden Ausführungssystem, Lesekonto und – wenn Entra ID dazugehört – eine App-Registrierung mit reinen Leserechten.
- Analyse: Ein Selbsttest prüft Paket und Konfiguration, danach läuft die Analyse in einem Durchgang über Domäne und Tenant. Die Ergebnisse bleiben auf Ihrem System.
- Auswertung: cosoweb prüft die Befunde fachlich, ordnet sie in Ihre Umgebung ein und priorisiert. Für die Auswertung außerhalb Ihres Hauses gibt es einen pseudonymisierten Export.
- Ergebnis: Bericht, Maßnahmenplan, Ergebnistermin. Auf Wunsch folgen Umsetzung und Wiederholungsläufe.
Sicherheit und Datenschutz
- Nur lesend. Kein Analysemodul ändert Objekte, Attribute, Berechtigungen oder Richtlinien.
- Keine Installation. Keine Dienste, keine Agenten, keine Telemetrie; entfernen heißt: Ordner löschen.
- Ohne privilegierte Rechte. Ein gewöhnliches Domänenkonto genügt. Was ohne Zusatzrechte nicht lesbar ist, wird ausgewiesen, nicht umgangen.
- Prüfbar. Der Quelltext liegt bei und kann vollständig geprüft werden; SHA-256-Prüfsummen belegen, dass das Paket unverändert ist.
- Pseudonymisiert. Für den Export werden Personendaten durch stabile Pseudonyme ersetzt, die Zuordnung bleibt bei Ihnen. Ein Prüflauf sperrt den Export, sobald er Klarnamen findet.
- Bankprofil. Für besonders schutzbedürftige Umgebungen: ohne Internetverbindung und damit ohne Entra-Teil, ohne aktive Netzwerkproben, ohne Bereinigungsmodul.
Vom Befund zur Umsetzung
Der Health Check ist der erste von drei Schritten; jeder ist einzeln beauftragbar.
- Health Check: Standortbestimmung zum Festpreis.
- Umsetzung: Freigabelisten je Fachbereich, gestaffelte Bereinigung inaktiver Konten (deaktivieren, in Quarantäne verschieben, nach Frist löschen) mit Rückrollmöglichkeit; Tier-Modell, Härtung, Soll-Konzept für AD und Entra ID.
- Laufende Kontrolle: regelmäßige Läufe als geplante Aufgabe in Ihrer Umgebung; der Bericht zeigt, was sich seit dem letzten Lauf verändert hat. Auf Wunsch überlässt cosoweb Ihnen das Werkzeug zur dauerhaften internen Nutzung.
Erfahrung aus dem Kundenbetrieb
Seit September 2026 ist der Health Check bei einem Softwarehersteller im internationalen Konzernverbund im Einsatz – in einer hybriden Umgebung mit mehreren Tausend Benutzern, Computern und Gruppen. Die Analyse läuft dort in vollständigen Durchgängen über Domäne und Tenant. Ihre Ergebnisse sind die Grundlage für Soll-Konzept, Maßnahmenplan und Change-Pakete; Wiederholungsläufe machen den Fortschritt messbar.
Die Methodik stammt aus mehr als 25 Jahren Microsoft-Infrastruktur, darunter ein mehrjähriges AD-, Entra- und IAM-Programm bei einer europäischen Großbank. → Weitere Referenzen ansehen
Für wen das relevant ist
Der Health Check passt am ehesten, wenn mehrere der folgenden Punkte zutreffen:
- Sie betreiben eine gewachsene, hybride Microsoft-Umgebung mit Active Directory und Entra ID.
- Sie arbeiten in einer regulierten Branche oder stehen vor einer Prüfung.
- Sie brauchen Befunde, die Management, Betrieb und Revision gleichermaßen lesen können.
- Sie wollen wissen, was zuerst zu tun ist – nicht nur, was auffällig ist.
cosoweb passt weniger, wenn ein Penetrationstest oder eine Red-Team-Übung gesucht ist – das ist eine andere Disziplin.
Häufige Fragen zum Health Check
Was prüft ein Active Directory Health Check?
Er erfasst Konten, Gruppen, Berechtigungen, privilegierte Zugänge, Gruppenrichtlinien, Zertifikatsdienste, Vertrauensstellungen und Härtungseinstellungen und bewertet sie gegen Best Practices und Härtungsvorgaben. Der Identity Health Check von cosoweb bezieht Microsoft Entra ID mit ein: Conditional Access, Rollen, MFA, Anwendungen und hybride Abhängigkeiten.
Ändert das Werkzeug etwas in unserer Umgebung?
Nein. Alle Analysemodule lesen ausschließlich. Bereinigungen sind ein eigener, separat beauftragter Schritt mit freigegebenen Listen; im Bankprofil ist das Bereinigungsmodul nicht enthalten.
Welche Voraussetzungen und Rechte sind nötig?
Ein domänengebundenes System mit Windows PowerShell 5.1 und den RSAT-Modulen für Active Directory und Gruppenrichtlinien, Sichtverbindung zu den Domain Controllern und ein gewöhnliches Domänenkonto. Für Entra ID eine App-Registrierung mit Leseberechtigungen und Administratorzustimmung; die Anmeldedaten der Benutzer setzen Entra ID P1 voraus.
Ist der Health Check ein Penetrationstest?
Nein, ein Konfigurations-Audit. Angriffspfade im Bericht zeigen, was laut Rechten möglich ist – kein Nachweis, dass jemand sie ausnutzen kann.
Worin unterscheidet er sich von PingCastle oder BloodHound?
Beide sind etablierte Werkzeuge: PingCastle bewertet die Sicherheit des Active Directory, BloodHound macht Angriffspfade sichtbar. Der Health Check verbindet AD und Entra ID in einem Lauf, wertet die hybride Aktivität aus und liefert Maßnahmenplan, Freigabelisten, Compliance-Abgleich und Fortschrittsmessung. Viele Organisationen nutzen die Werkzeuge nebeneinander.
Verlassen personenbezogene Daten unser Haus?
Die Rohdaten bleiben auf Ihrem System. Für die Auswertung bei cosoweb gibt es einen pseudonymisierten Export; die Zuordnung zu Klarnamen bleibt bei Ihnen.
Wie lange dauert ein Health Check, und was kostet er?
Der Analyselauf ist der kleinste Teil. Den Aufwand bestimmen Auswertung, Abstimmung und Maßnahmenplan – abhängig von Zahl der Domänen, Tenant und gewünschtem Compliance-Abgleich. Nach dem Erstgespräch erhalten Sie einen Festpreis.
Können wir den Health Check regelmäßig wiederholen?
Ja. Jeder Lauf wird mit dem vorherigen verglichen; der Bericht zeigt, was neu hinzugekommen, behoben oder verändert ist.
Standortbestimmung für Ihr Active Directory?
Schildern Sie kurz Ihre Umgebung – Domänen, Tenant, Anlass. Sie erhalten in der Regel innerhalb von zwei Werktagen eine erste Einschätzung.
Health Check anfragen Projektunterstützung ansehen Direkt schreiben